Was ist ein MCP-Server?
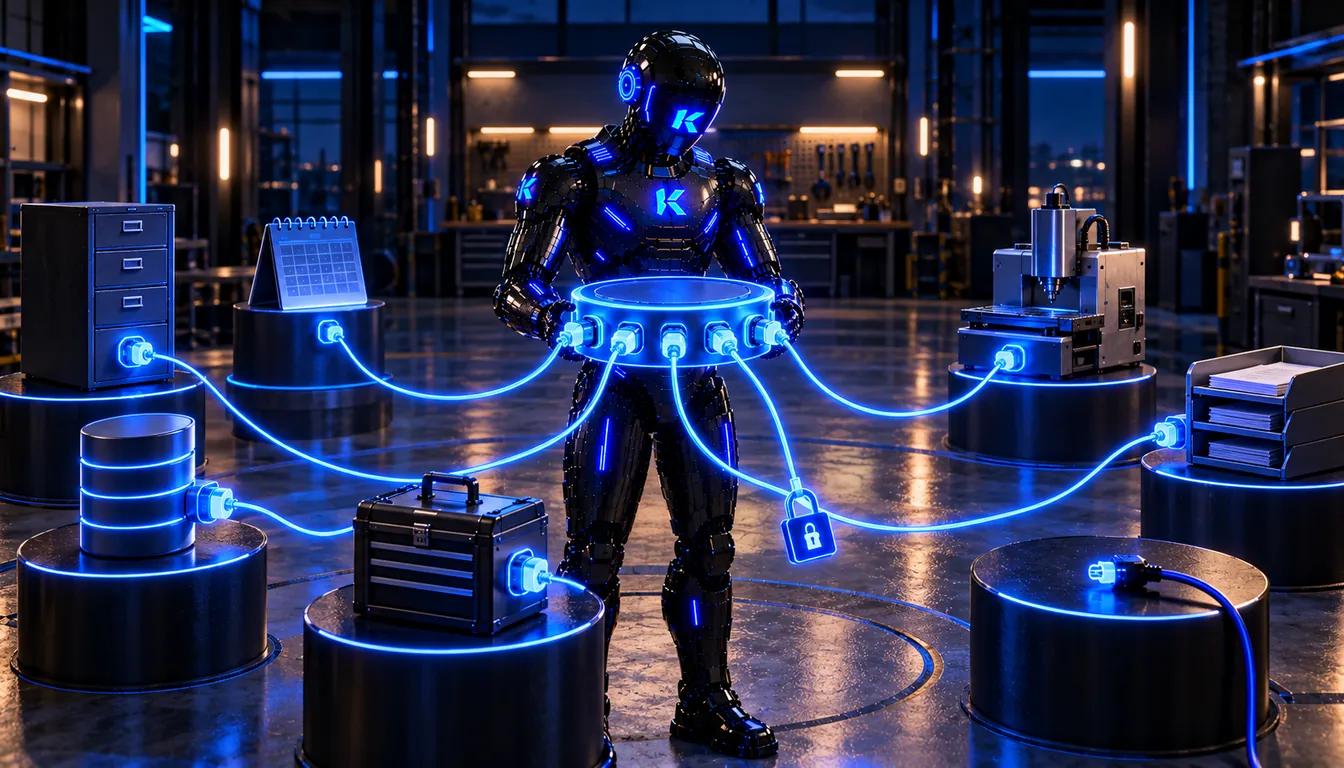 Mit KI erzeugtes Bild. Mehr zur KI-Transparenz
Die kurze Antwort
MCP steht für Model Context Protocol. Es ist ein offenes Protokoll, mit dem KI-Anwendungen auf externe Daten und Werkzeuge zugreifen. Ein MCP-Server ist das Programm auf der anderen Seite: Es bietet zum Beispiel an, „suche im Kundenstamm“, „lies diese Datei“ oder „lege ein Ticket an“. Die KI-Anwendung, etwa ein Chat-Programm oder ein Programmierassistent, fragt den Server, was er kann, und ruft die Funktionen auf, wenn das Sprachmodell sie braucht.
Anthropic hat MCP am 25. November 2024 als offenen Standard vorgestellt (Anthropic). Im Dezember 2025 wurde das Protokoll in die Agentic AI Foundation der Linux Foundation eingebracht. Die Linux Foundation nannte dabei mehr als 10.000 veröffentlichte MCP-Server (Linux Foundation, 9. Dezember 2025).
Eine ausführliche Beschreibung mit Mitschnitt eines echten Servers, den Protokollversionen und unseren Sicherheitsfunden steht in unserem Beitrag MCP-Server erklärt: Wie eine KI an Ihre Werkzeuge kommt und wer sie dabei aufhält. Diese Seite ist die Kurzfassung für Entscheider.
Wie MCP aufgebaut ist
Die Spezifikation nennt drei Rollen: Hosts sind die KI-Anwendungen, die Verbindungen aufbauen. Clients sind die Verbindungsstücke innerhalb des Hosts. Server liefern Kontext und Fähigkeiten. Die Nachrichten sind JSON-RPC 2.0. Die aktuelle Fassung der Spezifikation (2026-07-28) beschreibt das Protokoll als zustandslos, mit eigenständigen Anfragen und Aushandlung der Fähigkeiten je Anfrage (MCP-Spezifikation).
Ein Server kann drei Dinge anbieten:
- Tools sind Funktionen, die das Sprachmodell ausführen lässt. Beispiele laut Spezifikation: Datenbanken abfragen, Schnittstellen aufrufen, Berechnungen ausführen. Jedes Tool hat einen Namen und eine Beschreibung der Parameter. Der Client holt die Liste mit
tools/listund ruft ein Tool mittools/callauf (Tools). - Resources sind Daten als Kontext, etwa Dateien, Datenbankschemata oder anwendungsspezifische Informationen. Jede Ressource hat eine URI und wird mit
resources/listaufgelistet (Resources). - Prompts sind Nachrichtenvorlagen und Abläufe, die der Nutzer auswählt (Prompts).
Der Unterschied ist, wer entscheidet: Tools sind laut Spezifikation „model-controlled“, das Sprachmodell kann sie also von sich aus entdecken und aufrufen. Prompts wählt der Mensch.
Für den Transport gibt es zwei Standardwege (Transports): stdio, bei dem die Anwendung den Server als Unterprozess auf demselben Rechner startet, und Streamable HTTP, bei dem jede Nachricht eine HTTP-POST-Anfrage an einen festen Endpunkt ist. Lokal brauchen Sie keine Cloud. Für zentrale Server, die mehrere Mitarbeiter nutzen, brauchen Sie HTTP.
Beispiele
Das Projekt selbst pflegt Referenzserver als Lehrbeispiele, darunter einen für Dateien mit konfigurierbaren Zugriffsrechten, einen für Git-Repositories, einen zum Abrufen von Webseiten und einen für ein gespeichertes Gedächtnis als Wissensgraph. Die Betreiber des Projekts schreiben ausdrücklich, diese Server seien Referenzimplementierungen und nicht für den Produktivbetrieb gedacht (GitHub, modelcontextprotocol/servers). Veröffentlichte Server finden Sie im MCP Registry.
Typische Anwendungen im Unternehmen:
- Lesender Zugriff auf Wissen: Handbücher, Wiki, Dokumentenablage. Die KI sucht, bevor sie antwortet.
- Zugriff auf ein Fachsystem: Kundenstamm, Aufträge oder Tickets im ERP oder CRM, zunächst nur lesend.
- Aktionen: Ticket anlegen, Termin eintragen, E-Mail-Entwurf erstellen. Hier steigt das Risiko, dazu gleich mehr.
Sicherheit: was die Spezifikation verlangt, und was fehlt
MCP ist ein Protokoll, keine Schutzschicht. Die Spezifikation fordert, dass Server alle Tool-Eingaben prüfen, Zugriffskontrollen umsetzen, Aufrufe begrenzen und Ausgaben bereinigen müssen. Clients sollen bei sensiblen Vorgängen den Nutzer bestätigen lassen, die Eingaben vor dem Aufruf anzeigen, Ergebnisse prüfen, bevor sie ans Sprachmodell gehen, und die Nutzung der Tools zu Prüfzwecken protokollieren (Tools, Security Considerations). Außerdem soll immer ein Mensch beteiligt sein, der Tool-Aufrufe ablehnen kann. Ob eine Anwendung das umsetzt, entscheidet jede Anwendung selbst.
Aus der Praxis und aus den MCP-Sicherheitshinweisen folgen drei Risiken, die Sie vor dem Einsatz bewerten sollten:
Prompt Injection. Ein Sprachmodell liest auch Texte von Dritten, etwa eine E-Mail, eine Webseite oder ein Ticket, und kann Anweisungen darin für Befehle halten. Hat der Agent ein Tool zum Senden oder Löschen, kann so ein fremder Text eine Aktion auslösen. Mehr dazu im Beitrag Prompt Injection: KI-Agenten schützen. Die Regel dahinter: Rechte so eng wie möglich vergeben, damit ein erfolgreicher Angriff wenig anrichten kann.
Zu weite Rechte. Die MCP-Sicherheitshinweise nennen Scope Minimization ausdrücklich als eigenen Punkt und verbieten das Weiterreichen fremder Zugriffstoken (Token Passthrough) in der Autorisierungsspezifikation (MCP, Security Best Practices). Ein Zugang, der nur lesen darf, ist die beste Absicherung. Außerdem müssen Clients laut Spezifikation die Angaben eines Tools zu seinem Verhalten (Annotationen) als nicht vertrauenswürdig behandeln, solange der Server nicht vertrauenswürdig ist. Dass ein Tool „nur liest“, ist eine Behauptung des Servers.
Lieferkette. Lokale Server laufen auf dem Rechner mit den Rechten des Nutzers. Die Sicherheitshinweise beschreiben als Angriff, dass jemand einen bösartigen Startbefehl in die Konfiguration einträgt oder Schadcode in den Server selbst legt. Wer einen Server aus dem Internet installiert, installiert damit Software, die auf Ihre Dateien zugreifen kann. Prüfen Sie Herkunft, Pflege und den Startbefehl, bevor Sie ihn freigeben, und pinnen Sie Versionen.
Was es kostet
Das Protokoll selbst kostet nichts. Der Python-SDK des Projekts steht unter MIT-Lizenz (GitHub, python-sdk). Die Kosten entstehen woanders:
Eigenbetrieb auf dem eigenen Rechner (stdio). Keine Hosting-Kosten, solange der Server nur auf Arbeitsplätzen läuft. Der Aufwand liegt in Entwicklung, Rechtekonzept und Pflege. Ein Server, der drei lesende Werkzeuge anbietet, ist ein überschaubares Vorhaben. Teuer wird es bei schreibenden Aktionen, Anmeldung, Tests und der Anpassung an neue Protokollversionen.
Zentral gehostet (Streamable HTTP). Hier brauchen Sie einen Server mit Anmeldung. Ein Beispiel für die Größenordnung bei einem Anbieter: Cloudflare Workers hat laut Preisseite einen Mindestbetrag von 5 US-Dollar im Monat für den kostenpflichtigen Tarif, mit 10 Millionen Anfragen inklusive (Cloudflare, Preise). Das ist ein US-Anbieter, bei Personenbezug gelten die Fragen zum Drittlandtransfer. Ein eigener Server in Deutschland oder der EU geht genauso. Der Hosting-Preis ist selten das Problem. Die Arbeit steckt in Anmeldung, Rechten und Protokollierung.
Fertige Server von Herstellern. Manche Anbieter von Software liefern einen eigenen MCP-Server mit. Fragen Sie nach Lizenzkosten, Rechtemodell, Protokollierung und danach, welche Protokollversionen er spricht.
Wann sich ein MCP-Server für Firmen lohnt
Sinnvoll ist es, wenn:
- mehrere KI-Anwendungen im Haus dieselben Systeme nutzen sollen und Sie die Anbindung nur einmal bauen wollen,
- die Anbindung über eine Schnittstelle ohnehin existiert und der Server sie nur für KI zugänglich macht,
- Sie kontrollieren wollen, was die KI darf, und die Kontrolle in den Server legen, statt jeder Anwendung zu vertrauen.
Weniger sinnvoll ist es, wenn eine feste Automatisierung reicht. Ein Ablauf, der immer gleich ist, braucht keinen Agenten, der Werkzeuge wählt. Wie Sie das entscheiden, steht in KI-Agent oder Automatisierung?.
Häufige Fragen
Was kostet ein MCP-Server?
Das Protokoll ist kostenlos. Zu bezahlen sind Entwicklung, Betrieb und Pflege. Wir nennen keinen Pauschalpreis, weil er von den Werkzeugen, den Rechten und der Anbindung abhängt.
Ist ein MCP-Server sicher?
Nicht von selbst. Die Spezifikation stellt Anforderungen, die Server und Anwendung umsetzen müssen. Beginnen Sie mit lesendem Zugriff und lassen Sie jede Aktion, die etwas ändert, von einem Menschen bestätigen.
Brauche ich dafür eine Cloud?
Nein. Ein Server kann lokal über stdio laufen.
Welche Version gilt?
Die Spezifikation vom 28. Juli 2026 verzichtet auf den früheren Handshake zu Beginn einer Verbindung. Ältere Server und Clients sprechen noch die frühere Fassung. Die Spezifikation beschreibt dafür Regeln, wenn eine Seite beide Fassungen kann (Versioning).
Stand: 18. Oktober 2026. Quellen: Model Context Protocol, Spezifikation 2026-07-28 und Security Best Practices (modelcontextprotocol.io), Anthropic (25.11.2024), Linux Foundation (09.12.2025), GitHub-Repositories des Projekts, Cloudflare-Preisseite, jeweils abgerufen 18.10.2026.
Passend dazu
MCP-Server erklärt: Wie eine KI an Ihre Werkzeuge kommt und wer sie dabei aufhält
InsightsPersonal Agent Protocol: Wenn der KI-Agent Ihres Kunden an Ihre Website klopft
InsightsClaude Code Mods: Was die neuen Erweiterungen können und warum sie mit Ihren Rechten laufen
InsightsKI-Agent ans ERP anbinden: was er lesen darf, was er schreiben darf und wer freigibt
Konkrete Frage zu eurem Setup?
Ein 30-Minuten-Erstgespräch klärt meistens schon, ob euer aktueller AI-Stack hält oder wo nachzuarbeiten ist. Kostenlos, ohne Verkaufsdruck.
Kostenloses Erstgespräch